
Что нового?

Информация ⚠️ Опасную уязвимость нашли в экспорте чатов Telegram

Yana707

Премиум
Регистрация
12 Апр 2026
Сообщения
963
Реакции
215
Возраст
31
Coin
2,972
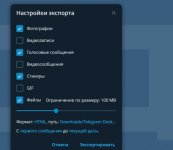
Скриншот 16-09-2026 050032.jpg
Проблема в Telegram Desktop позволяла внедрить вредоносный JavaScript в экспорт переписки и получить доступ к сообщениям при открытии файла в браузере

💻 Опасность скрывалась в кнопках​

Уязвимость затрагивала версии Telegram Desktop с 4.15.1 по 6.9.3. Вредоносный код можно было спрятать в обычной на вид кнопке внутри сообщения бота.

🌐 Угроза возникала после экспорта​

Сам Telegram не запускал вредоносный код. Опасность появлялась после сохранения истории в HTML и открытия этого файла в браузере с включённым JavaScript.

🕵️ Что мог получить злоумышленник​

Скрипт позволял считывать сообщения, имена отправителей и время публикаций, а затем передавать эти данные на удалённый сервер. При этом полного доступа к аккаунту или сообщениям на серверах Telegram атака не давала.

🔄 Уязвимость уже исправили​

Разработчики закрыли проблему в Telegram Desktop 7.0.1, выпущенном 14 июля. Старые HTML-экспорты обновление не обезвреживает, поэтому сохранённые подозрительные файлы лучше удалить.

Проверяете ли вы безопасность старых экспортов переписок перед их открытием?
 
Вообще почти никто это не проверяет, пока не прилетит такая новость.

Самый неприятный момент тут в том, что атака срабатывает не “внутри Telegram”, а уже на этапе открытия экспортированного HTML в браузере. То есть человек может считать файл полностью безопасным архивом переписки, а по факту открыть контейнер с внедрённым скриптом.

Особенно коварно, что использовались кнопки ботов — визуально это выглядит как обычный элемент сообщения, без явных признаков подвоха.

Для себя тут вывод простой:
- старые экспорты из затронутых версий лучше не открывать вслепую;
- если очень нужно открыть — только после просмотра содержимого как текста;
- ещё безопаснее держать такие файлы с отключённым JS или открывать в изолированной среде;
- подозрительные старые HTML-экспорты проще удалить, чем гадать.

Полезное напоминание, что даже “офлайн-экспорт” — не всегда просто безобидная копия данных.
 
Сверху Снизу