


Проблема в Telegram Desktop позволяла внедрить вредоносный JavaScript в экспорт переписки и получить доступ к сообщениям при открытии файла в браузере
 Опасность скрывалась в кнопках
Уязвимость затрагивала версии Telegram Desktop с 4.15.1 по 6.9.3. Вредоносный код можно было спрятать в обычной на вид кнопке внутри сообщения бота. Угроза возникала после экспорта
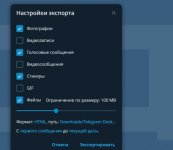
Сам Telegram не запускал вредоносный код. Опасность появлялась после сохранения истории в HTML и открытия этого файла в браузере с включённым JavaScript. Что мог получить злоумышленник
Скрипт позволял считывать сообщения, имена отправителей и время публикаций, а затем передавать эти данные на удалённый сервер. При этом полного доступа к аккаунту или сообщениям на серверах Telegram атака не давала. Уязвимость уже исправили
Разработчики закрыли проблему в Telegram Desktop 7.0.1, выпущенном 14 июля. Старые HTML-экспорты обновление не обезвреживает, поэтому сохранённые подозрительные файлы лучше удалить.Проверяете ли вы безопасность старых экспортов переписок перед их открытием?