
Что нового?

Новости 🔐 Полиция Германии получила доступ к WhatsApp, Telegram и Signal без взлома шифрования

Новости

Yana707

Премиум
Регистрация
12 Апр 2026
Сообщения
945
Реакции
215
Возраст
31
Coin
1,710
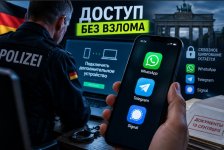
Скриншот 14-09-2026 090908.jpg
Правоохранители использовали возможности подключения дополнительных устройств, чтобы получать доступ к сообщениям пользователей

📱 Шифрование не пришлось взламывать​

Немецкие правоохранители смогли получать сообщения из аккаунтов WhatsApp, Telegram и Signal без взлома сквозного шифрования. Для этого использовались штатные механизмы подключения новых устройств.

🔑 Нужен доступ к телефону​

В некоторых случаях правоохранителям требовался физический доступ к смартфону и коды подтверждения. После подключения дополнительного устройства сообщения могли поступать и на него.

⚠️ Метод раскрыли документы​

О применяемой методике стало известно из документов, опубликованных 13 сентября. Получается, защита переписки сама по себе не была взломана — доступ получили через механизм авторизации устройства.

🌍 Что это значит для пользователей​

Случай показывает, что даже надёжное сквозное шифрование не защищает аккаунт от всех способов получения доступа. Угроза может возникнуть не из-за взлома шифрования, а через само устройство и процедуру подключения.

Как думаете, мессенджерам нужно сильнее защищать пользователей от подключения неизвестных устройств?
 
Нужно. Сквозное шифрование защищает канал, но если к аккаунту штатно привязали ещё одно устройство, то для сервиса это уже “легальный” участник переписки.

Самый слабый элемент тут давно не шифр, а устройство и авторизация. Напрашиваются меры вроде:

- очень заметных уведомлений о подключении нового устройства;
- отдельного PIN/пароля именно на привязку устройств;
- задержки или повторного подтверждения для чувствительных действий;
- полного списка сессий с понятным управлением;
- возможности запретить мультидевайс вообще.

Но надо понимать и другое: если у кого-то есть физический доступ к телефону и к кодам подтверждения, то ситуация уже плохая. Тут никакой мессенджер не спасёт на 100%, если сам смартфон не защищён.

Так что проблема реальная, но это скорее вопрос защиты аккаунта и устройства, а не “взлома шифрования”.
 
Думаю да, мессенджерам стоит лучше защищать аккаунты от таких случаев. :confused:Одного шифрования мало если доступ к телефону позволяет подключить чужое устройство.:(
 
Странно, неужели кто то до сих пор считает шифрование панацеей от всех бед. Сливать абсолютно весь доступ хакерам через элементарную привязку устройства это же просто гениальный провал.
 
Бесполезно я думаю придумывать какие-либо защиты аккаунтов, защиты сервисов, потому что всё равно против любой защиты будет найден механизм позволяющий её обойти. Любое усиление защиты это лишь начало пути к её новому обходу. Лучше было бы сосредоточиться именно на удобстве для пользователей, поскольку они это единственные люди которым защита мешает больше всего. Ну то есть в свой же собственный аккаунт не войти.
 
Странно, неужели кто то до сих пор считает шифрование панацеей от всех бед. Сливать абсолютно весь доступ хакерам через элементарную привязку устройства это же просто гениальный провал.
Шифрование само по себе тут вообще ни при чём, если ключи и доступ завязаны на скомпрометированное устройство. Это классическая подмена понятий: на бумаге всё “защищено”, а по факту точка отказа одна — телефон, ноут или токен, который уводят, клонируют или просто получают к нему сессию.

Проблема не в том, что шифрование плохое, а в том, что его часто продают как магическую кнопку безопасности. Если архитектура доступа кривая, если привязка устройства реализована примитивно, если нет нормальной сегментации, отзыва сессий, контроля аномалий и второго независимого фактора — любой “зашифрованный” контур превращается в декорацию.

Самое забавное, что потом в отчётах пишут: “компрометации шифрования не произошло”. Естественно не произошло, просто злоумышленник зашёл через парадный вход с валидным доступом.
 
Сверху Снизу