


Kon_chei_in
Местный
Разработчики нашли критическую уязвимость, через которую можно получить доступ к аккаунту и незаметно украсть файлы с компьютера.
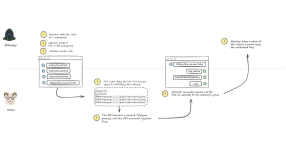
Атака использует ссылки формата tg://. Если сформировать специальную команду, после нажатия на ссылку вредоносный сценарий может отправить выбранный файл в канал атакующего — без дополнительного подтверждения.
Это очень серьезное обновление. Рекомендую социальные сети обновлять чаще.
Атака использует ссылки формата tg://. Если сформировать специальную команду, после нажатия на ссылку вредоносный сценарий может отправить выбранный файл в канал атакующего — без дополнительного подтверждения.
Это очень серьезное обновление. Рекомендую социальные сети обновлять чаще.